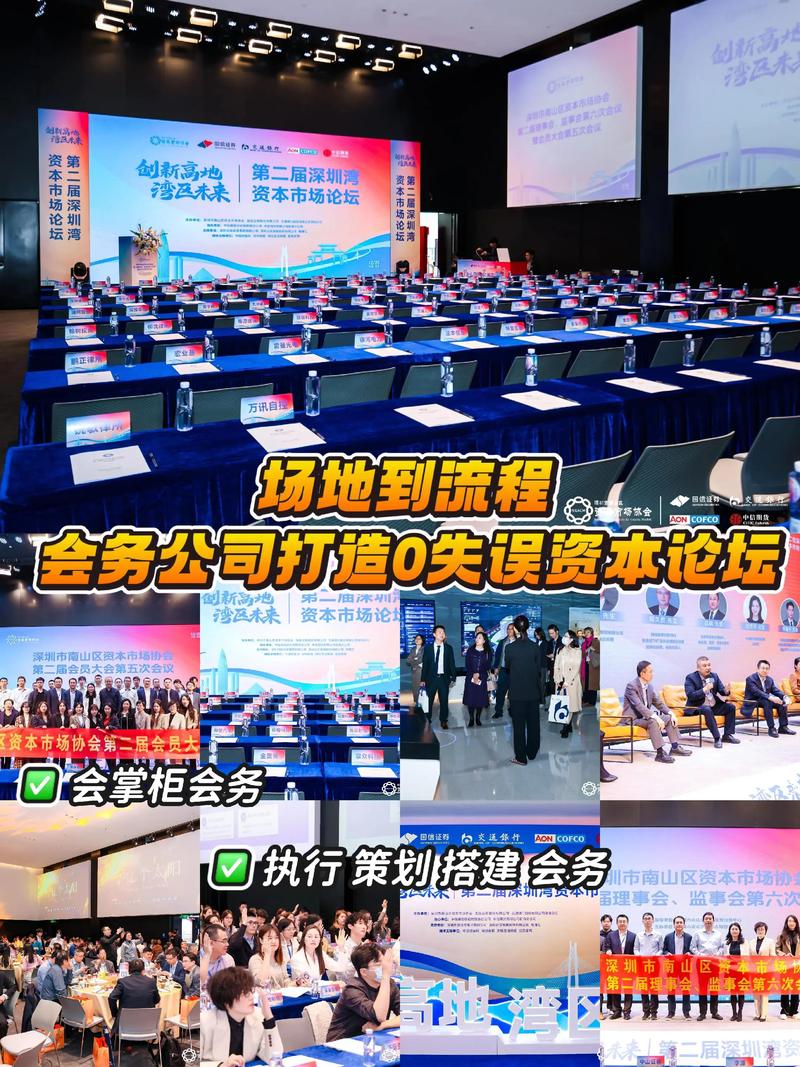
构建可信会务 论原厂商密钥授权在服务质量保障中的核心作用
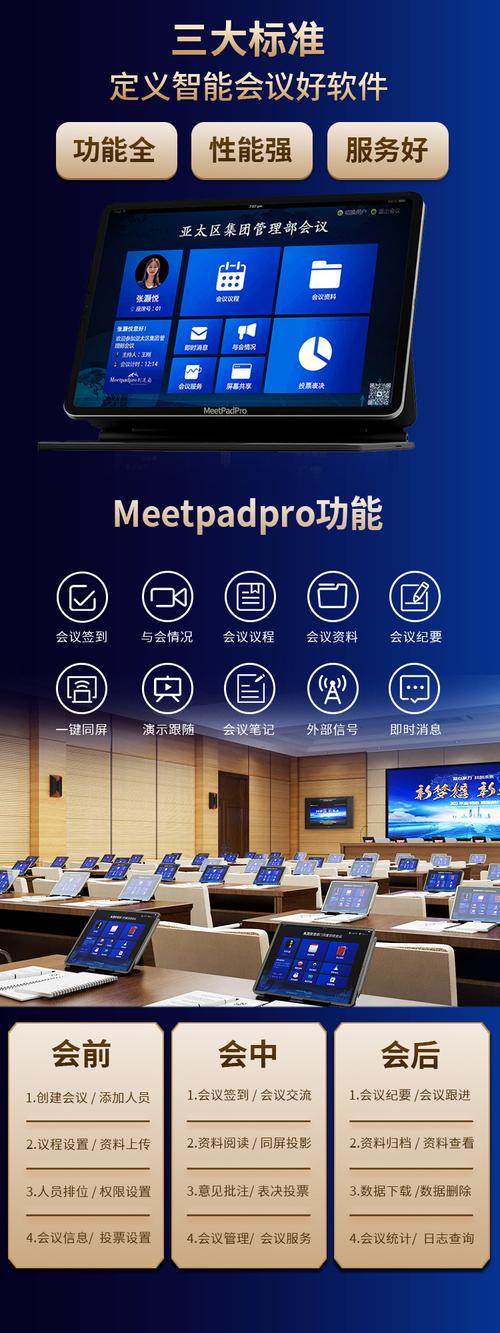
在当今高标准的会务服务领域,产品质量与服务可靠性已成为客户选择服务商的关键考量因素。随着信息化、数字化会务需求的日益增长,如何从技术与管理双重维度确保服务交付的完整性与安全性,成为行业必须直面的课题。其中,“提供原厂商密钥授权”这一要求,正逐步从技术细节上升为服务保障的核心机制,深刻影响着会务服务的专业化水平与客户信任度。
一、原厂商密钥授权的内涵与必要性
原厂商密钥授权,是指由软件或硬件设备的原始生产厂商签发的、用于激活和验证产品合法使用权限的数字凭证。在会务服务场景中,这一机制的作用主要体现在三个方面:第一,确保所使用的会务系统(如注册签到平台、同传设备管理软件、直播推流工具等)为正版授权产品,避免因盗版或非授权使用导致的功能缺失、数据泄露或系统崩溃;第二,通过厂商的技术支持通道获得及时的安全补丁与版本升级,从而在会务高峰期间维持系统稳定;第三,在出现技术故障时,能够凭借授权关系获得原厂级的故障排查与应急响应服务。对于高规格、大规模的国际会议或商业峰会而言,任何技术环节的中断都可能造成不可逆的声誉损失,因此原厂商密钥授权本质上是对服务连续性的前置保障。
二、会务服务质量保障的系统性要求
会务服务具有典型的多环节、强时效、高协作特征。从会前筹备(场地布置、设备调试、人员注册)、会中执行(议程管理、视听控制、现场互动)到会后收尾(数据统计、内容分发、意见反馈),每个节点都依赖软硬件系统的协同运转。产品质量与服务保障的双重要求,意味着服务商不仅需要提供符合合同约定的设备与软件,更需证明其技术栈的合法性与可维护性。原厂商密钥授权正是这一证明链条上的关键一环:它既是对产品来源正当性的确认,也是对后续服务保障能力的书面承诺。缺少原厂授权,服务商将难以获得厂商的深度技术支持,进而无法向客户提供符合行业标准的服务保障。
三、供应商选择中的实操建议
面对“提供原厂商密钥授权”这一要求,会务服务采购方应建立清晰的审查流程:其一,在招标或询价阶段明确要求投标方列明关键会务系统与设备的原厂授权文件清单,并核查授权主体与投标主体的一致性;其二,将授权有效性(包括有效期限、授权范围、绑定设备数量等)纳入合同附件,并约定服务期内授权状态的持续维护义务;其三,在会务执行前设置技术核验环节,通过官方渠道验证密钥的真实性与激活状态,避免临时替换或转授权带来的风险;其四,约定违约责任条款——若因授权瑕疵导致系统中断或数据安全事故,服务商应承担相应的补救与赔偿责任。
四、结论
原厂商密钥授权并非单纯的技术合规要求,而是会务服务从粗放型交付向精细化治理转型的缩影。它连接着产品品质的源头保障、服务过程的稳定支撑以及客户权益的最终兑现。对于会务服务提供方而言,主动、完整地提供原厂商密钥授权,是彰显专业能力与诚信姿态的务实之举;对于需求方而言,将其作为供应商准入的必要条件,则是对会议质量与服务体验负责的理性选择。在数字化转型提速的背景下,只有将技术合法性与服务可靠性纳入同一保障框架,会务行业才能真正实现高质量发展。
如若转载,请注明出处:http://www.egreat-expo.com/product/50.html
更新时间:2026-10-30 16:52:13